מה זה המדריך הזה
ב-4 בספטמבר 2026 אנדרו אנג פרסם מאמר שבו הוא מסכם ראיונות עם עשרות מהנדסי AI מובילים, ושואל אותם שאלה אחת: איך אתם באמת עובדים עם סוכני קוד. המסקנה שיצאה משם הפוכה ממה שרואים ברשת.
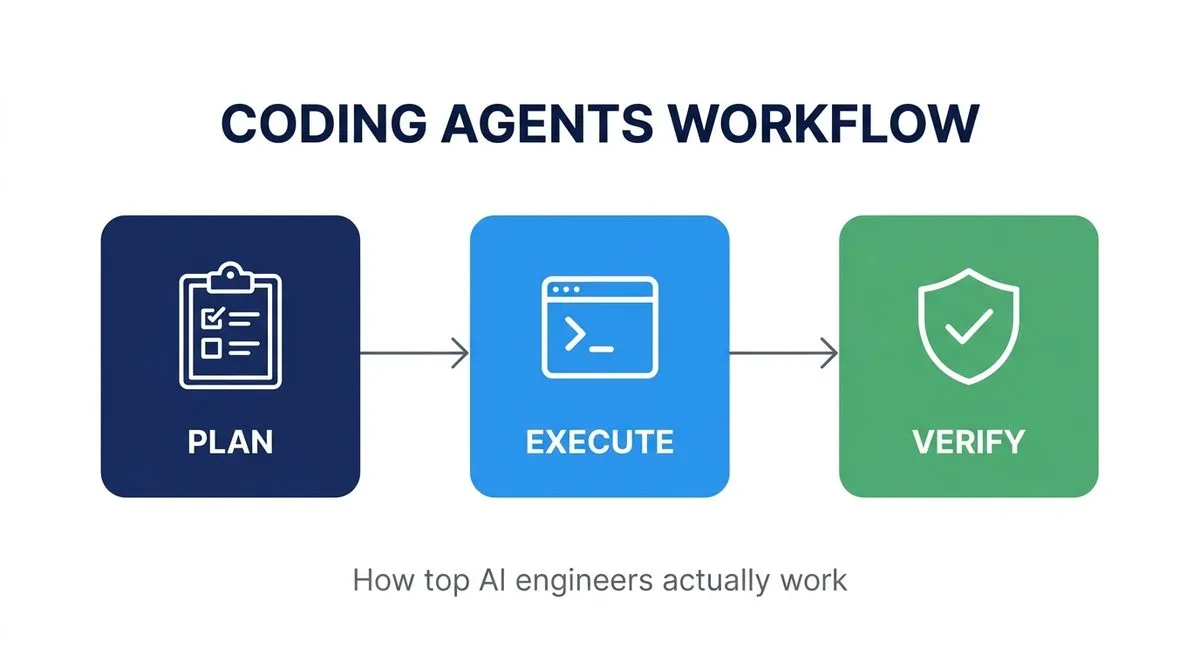
המדריך הזה הוא ה-Workflow שהם תיארו, מסודר לשלושה שלבים, עם צ’קליסט שאפשר להעתיק ולהתחיל להשתמש בו היום.
מה שכולם חושבים, ומה שבאמת קורה
התפיסה הרווחת היא שהמיומנות נמדדת בכמה זמן הצלחתם לא לגעת בסוכן. נותנים לו משימה, הולכים לארבע שעות, וחוזרים בתקווה שהמוצר נבנה.
אנג כותב על זה במפורש: התועלת המעשית של משימות ארוכות-טווח, במיוחד ביחס לעלות שלהן, קיבלה ברשת יותר תשומת לב ממה שהיא שווה. במקום זה הוא מתאר תהליך שהוא, במילים שלו, מורכב ומאוד איטרטיבי, והיכולת להתערב בשיפוט טוב היא מה שמייצר תוצאות טובות יותר.
| מה שנשמע טוב ברשת | מה שמהנדסים מובילים עושים |
|---|---|
| משימה אחת גדולה | מפרט קצר, תוכנית ביצוע, ואז בנייה בשלבים |
| ללכת לארבע שעות | להחליט מראש כמה חופש לתת, ומתי לעצור ולהתערב |
| לקרוא את הקוד בסוף | להוכיח שהוא עשה את מה שביקשתם, טסטים, צילומי מסך, ביקורת קוד |
| לשרוף מיליוני טוקנים | לשלם על טוקנים רק אחרי שהתוכנית ברורה |
שלושת השלבים
כל מי שרואיין תיאר בסופו של דבר את אותו מבנה. זה לא תהליך חדש: זה בדיוק מה שעשינו לפני הסוכנים, רק שהמשקל עבר מכתיבת הקוד להחלטה מה לבנות, לתכנון הארכיטקטורה ולאימות התוצאה.
| שלב | מה קורה בו | מה אתם מחליטים |
|---|---|---|
| 1. מתכננים | מחקר, מפרט, ארכיטקטורה, תוכנית | מה בכלל בונים, ואיך זה אמור להיראות מבפנים |
| 2. מבצעים | הסוכן בונה, אתם משגיחים | כמה חופש לתת לו, איזה קונטקסט, ומתי להתערב |
| 3. מאמתים | טסטים, ביקורת, בדיקות אבטחה | איך אתם יודעים שהוא באמת עשה את מה שביקשתם |
שלב 1: מתכננים, לפני שורת קוד אחת
זה השלב שהכי מפתה לדלג עליו, והוא זה שקובע את איכות כל מה שיבוא אחריו. הוא מורכב משני חלקים.
א. סיעור מוחות
- מחקר על הבעיה ועל הפתרונות הקיימים
- התנסות: קוד זריק שנועד ללמוד ממנו, לא להישאר
- הבנה של הקוד הקיים, אם יש כזה
ב. מפרט ותוכנית
- מפרט שמתאר דרישות, עיצוב טכני וארכיטקטורה
- תוכנית ביצוע שנגזרת מהמפרט
- סבב ביקורת על התוכנית עצמה: אילו הנחות מסתתרות בה, איפה יש חור אבטחה, ואיפה מהנדסים יתר
כמה מאמץ להשקיע כאן תלוי בסוג הפרויקט:
- פרויקט חדש מאפס: לפעמים מספיק מפרט רופף בתוך הפרומפט עצמו
- מערכת קיימת עם משתמשים: המפרט דורש עבודה אמיתית, וגם אימות שלו
שלב 2: מבצעים, כמה חבל לתת
כאן הסוכן בונה, ואתם מחליטים שתי החלטות במקביל: כמה אוטונומיה לתת לו, ואיזה קונטקסט הוא מקבל.
אוטונומיה
אין תשובה אחת. יש ציר שנע בין עבודה אינטראקטיבית צמודה לבין הענקת נתח עבודה גדול, ואתם מכיילים אותו לפי הסיכון: כמה יקר לטעות כאן, כמה מהר צריך, וכמה אתם סומכים על הסוכן במשימה הזאת.
קונטקסט
ככל שהבנייה מתקדמת, דברים נלמדים, משוב ממשתמשים, הנחות שהתבררו כשגויות, החלטות שהתקבלו בדרך. התפקיד שלכם הוא לוודא שהידע הזה נשמר ומגיע לשלבים הבאים, ולא הולך לאיבוד בין סשנים.
מתי לעצור
- כשהסוכן חוזר על אותה טעות פעמיים, הבעיה בקונטקסט, לא בניסיון הבא
- כשהתוצאה מתרחקת מהמפרט במקום להתקרב אליו
- כשאתם כבר לא מצליחים להסביר מה הוא עשה בחמש הדקות האחרונות
שלב 3: מאמתים, להוכיח, לא להאמין
זה החלק שהכי מזניחים, והוא זה שהופך סוכן מצעצוע לכלי עבודה. המטרה היא לא לקרוא את הקוד, היא להוכיח שהוא עושה את מה שביקשתם.
| שיטה | מתי היא מתאימה |
|---|---|
| טסטים אוטומטיים | לוגיקה, פונקציות, מקרי קצה: כל מה שאפשר לתאר כתנאי |
| צילומי מסך | ממשק משתמש: הדרך היחידה לראות שמה שנבנה נראה כמו שצריך |
| ביקורת קוד | סוכן שני שעובר על מה שהראשון כתב, בעין של מבקר |
| בדיקות אבטחה | קלטים לא בדוקים, הרשאות, סודות בקוד, לפני שזה עולה לאוויר |
| סט הערכה | כשהתוצר איכותני ואין לו תשובה נכונה אחת, מודל שופט לפי קריטריונים |
חמשת הכישורים שאנג מונה
מעבר לשלושת השלבים, המאמר מפרק את המיומנות עצמה לחמישה כישורים נפרדים. שווה לקרוא את הרשימה כמפת דרכים אישית, איפה אתם חזקים ואיפה יש חור.
| הכישור | מה הוא אומר בפועל |
|---|---|
| ניהול התהליך | להחליט בכל שלב מה אתם עושים ומה הסוכן, ומתי לחזור צעד אחורה |
| הפעלת אוטונומיה | לבחור רמת חופש, לנהל קונטקסט, להריץ סוכנים במקביל ולהגדיר הרשאות |
| ביקורת על העבודה | להתאים את סוג הבדיקה לסוג התוצר, ולהריץ ביקורת אבטחה וארכיטקטורה |
| התאמת הסביבה | סקילים, תוספים ושרתי MCP, קונטקסט קבוע ששורד בין סשנים, ותחקיר אחרי הרצה |
| הבנת המנוע | איך הסוכן מאתר קוד, מנהל חלון קונטקסט וקורא לכלים, כדי לזהות כשלים |
הצ’קליסט: להעתיק ולהדביק
עברו על זה לפני שאתם נותנים לסוכן משימה גדולה. אם יש יותר משני סעיפים שאתם לא יכולים לענות עליהם, אתם עדיין בשלב התכנון.
לפני
- אני יכול לתאר במשפט אחד מה נחשב הצלחה
- יש מפרט כתוב, גם אם הוא שלוש שורות
- עברתי על התוכנית וחיפשתי בה הנחות סמויות וחורי אבטחה
- החלטתי מראש כמה חופש הסוכן מקבל
במהלך
- הקונטקסט שהוא צריך נמצא לפניו, לא בראש שלי
- החלטות ומשוב מהדרך נשמרים למקום שהוא יקרא בהמשך
- יש לי נקודת עצירה מוגדרת, ולא רק תחושה
אחרי
- יש טסט או צילום מסך שמוכיח שזה עובד
- מישהו: אדם או סוכן שני, עבר על הקוד
- נבדקו קלטים, הרשאות וסודות בקוד
- מה שלמדתי בהרצה הזאת נרשם למקום קבוע, לא נשאר בסשן
הפרומפט שמייצר את המפרט
במקום לתת משימה ישר, בקשו קודם את המפרט. זה הפרומפט שמכניס אתכם לשלב 1 בלי מאמץ:
Before writing any code: read the relevant parts of this codebase,
then write a short spec - requirements, technical design, architecture -
followed by a step-by-step execution plan.
Then review your own plan and list: hidden assumptions, security gaps,
and anything you are over-engineering. Wait for my approval before coding.
ואחרי שהוא סיים לבנות, הפרומפט של שלב 3:
Prove this works. Add tests for the behaviour I asked for, take a screenshot
of the UI if there is one, then review your own diff as a security reviewer
and list every unvalidated input and permission you touched.
טיפים
- אל תמדדו את עצמכם לפי כמה זמן לא נגעתם בסוכן, זה מדד של הרשת, לא של התוצאה
- מפרט של שלוש שורות עדיף על מפרט שלא נכתב
- כשהסוכן טועה פעמיים באותו מקום, תקנו את הקונטקסט ולא את הפרומפט
- סוכן שני שמבקר את הראשון תופס דברים שקריאה שלכם מפספסת
- שמרו קונטקסט קבוע על הפרויקט, סגנון קוד, החלטות ארכיטקטורה, כדי שלא תסבירו מחדש בכל סשן
- עשו תחקיר קצר אחרי הרצה גדולה: מה עבד ומה לא. זה מה שהופך ניסיון לשיטה
- הקוד נהיה זול. השיפוט שלכם נהיה יקר: שם כדאי להשקיע את הזמן
לינקים
- המאמר המקורי של אנדרו אנג: AI Engineering Skills Map: Using coding agents
- הפירוט המלא של מפת הכישורים: deeplearning.ai
